VMware NSX : réseau virtuel et micro-segmentation en pratique
Architecture NSX, overlay Geneve, passerelles Tier-0 et Tier-1, VPC et pare-feu distribué : les principes, une méthode de micro-segmentation et les pièges à éviter.
VMware NSX fait pour le réseau ce que vSphere a fait pour les serveurs : il découple les réseaux, le routage et la sécurité du matériel physique. Un nouveau réseau applicatif se crée en quelques secondes, sans ticket à l'équipe réseau, et chaque machine virtuelle est protégée par un pare-feu appliqué au plus près de sa carte réseau. Intégré à VMware Cloud Foundation, NSX est aussi la base de la micro-segmentation, l'un des meilleurs moyens de limiter la propagation d'une attaque.
Les briques de NSX
| Élément | Rôle |
|---|---|
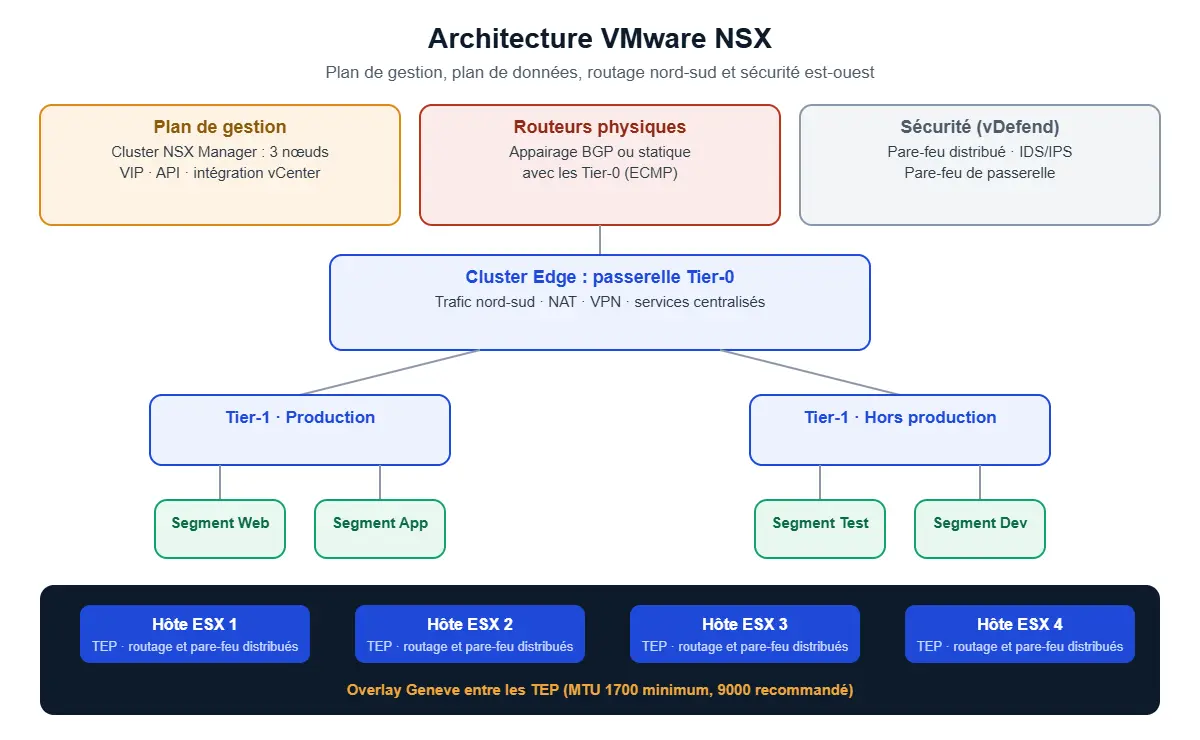
| NSX Manager | Plan de gestion et de contrôle : interface, API, configuration. Déployé en cluster de 3 nœuds avec une adresse virtuelle. |
| Nœuds de transport | Les hôtes ESX et les nœuds Edge qui transportent le trafic. |
| TEP et overlay Geneve | Chaque hôte encapsule le trafic des segments dans des tunnels Geneve entre ses TEP. Le réseau physique ne voit qu'un VLAN de transport. |
| Segments | Les réseaux de niveau 2 sur lesquels se connectent les machines virtuelles. |
| Passerelle Tier-1 | Routeur d'un environnement ou d'un tenant : routage entre ses segments, NAT, équilibrage de charge, DHCP. |
| Passerelle Tier-0 | Lien avec le réseau physique (BGP ou routes statiques, ECMP), trafic nord-sud. |
| Nœuds Edge | Hébergent les services centralisés des passerelles : NAT, VPN, pare-feu de passerelle, connexion au monde physique. |
| Pare-feu distribué | Règles appliquées dans le noyau de chaque hôte, sur chaque carte réseau virtuelle. |
Le routage est lui aussi distribué : deux machines de segments différents sur le même hôte communiquent sans passer par un routeur externe ni par un Edge. Seul le trafic nord-sud et les services à état traversent les nœuds Edge.
VPC : le modèle de consommation de VCF 9
Avec VCF 9, NSX propose des VPC (Virtual Private Cloud), sur le modèle du cloud public. Un projet ou une équipe reçoit son espace réseau isolé, avec des sous-réseaux publics ou privés, sans manipuler directement les passerelles Tier-0 et Tier-1. La passerelle de transit distribuée simplifie la connexion des VPC au réseau physique. C'est le modèle à privilégier pour offrir du libre-service via VCF Automation.
Concevoir l'architecture
- MTU : l'encapsulation Geneve exige au moins 1600 octets sur le réseau de transport ; 1700 est le minimum recommandé, et 9000 de bout en bout évite toute surprise.
- Cluster Edge : au moins deux nœuds, idéalement dans un cluster vSphere dédié ou un pool de ressources protégé. Le dimensionnement (Medium, Large, Extra Large ou serveur physique) dépend du débit nord-sud et des services activés.
- Tier-0 actif-actif ou actif-passif : l'actif-actif maximise le débit avec ECMP ; l'actif-passif est requis pour certains services à état comme le NAT sur le Tier-0.
- BGP et BFD avec les routeurs physiques, sur deux VLAN de liaison distincts pour la redondance.
- Haute disponibilité : trois NSX Manager répartis sur des hôtes différents (règles d'anti-affinité), sauvegardes automatiques vers un serveur SFTP.
Micro-segmentation : une méthode en cinq étapes
La micro-segmentation consiste à n'autoriser entre les charges de travail que les flux strictement nécessaires, y compris à l'intérieur d'un même réseau. Elle empêche un attaquant qui a compromis un serveur de rebondir librement vers les autres.
- Observer : collecter les flux réels pendant plusieurs semaines (VCF Operations for Networks ou les outils d'analyse de NSX) pour savoir qui parle à qui.
- Étiqueter : poser des tags sur les machines (environnement, application, rôle) et construire des groupes dynamiques à partir de ces tags plutôt que des adresses IP.
- Protéger d'abord les grandes zones : séparer production, hors production et administration (catégorie Environnement).
- Isoler les applications : une politique par application, avec ses flux entrants, internes et sortants (catégorie Application).
- Basculer la règle par défaut de « autoriser » vers « refuser », application par application, en journalisant les refus pour repérer les oublis.
Exemple de politique pour une application à trois niveaux :
| Source | Destination | Service | Action |
|---|---|---|---|
| Tout (via le répartiteur) | Groupe app-crm-web | HTTPS | Autoriser |
| app-crm-web | app-crm-api | TCP 8443 | Autoriser |
| app-crm-api | app-crm-db | PostgreSQL | Autoriser |
| Bastions d'administration | app-crm (tous) | SSH | Autoriser |
| Tout | app-crm (tous) | Tout | Refuser et journaliser |
Au-delà du pare-feu, l'offre de sécurité vDefend ajoute en option la détection et prévention d'intrusion distribuée (IDS/IPS), la prévention des malwares et l'analyse comportementale du réseau.
Exploitation au quotidien
- Traceflow pour suivre un paquet de bout en bout et voir quelle règle l'a bloqué.
- Journaux du pare-feu distribué envoyés en syslog vers Graylog ou le SIEM : les refus inhabituels sont souvent les premiers signes d'une compromission.
- Sauvegardes de NSX Manager testées régulièrement par une restauration.
- Gestion des règles comme du code via l'API ou Terraform, avec revue et historique.
Les pièges à éviter
- Un MTU incohérent sur un seul lien physique : symptômes intermittents et difficiles à diagnostiquer.
- Des règles fondées sur des adresses IP plutôt que sur des tags : elles deviennent ingérables à la première migration.
- Un passage brutal en refus par défaut sans phase d'observation : coupure de production garantie.
- Oublier d'exclure les composants d'infrastructure critiques (NSX Manager, vCenter) des règles trop larges.
- Des nœuds Edge sous-dimensionnés qui deviennent le goulot d'étranglement du nord-sud.
En résumé
NSX apporte l'agilité du réseau logiciel et une sécurité appliquée au plus près des charges de travail. Bien conçu, avec un overlay propre, des passerelles redondantes et une micro-segmentation menée par étapes, il devient un pilier de votre stratégie Zero Trust.
BS Core IT Consulting conçoit et déploie vos architectures NSX, accompagne vos projets de micro-segmentation et forme vos équipes réseau et sécurité.