Tenable Nessus : mettre en place une gestion des vulnérabilités efficace
Éditions, scans authentifiés, agents, conformité, priorisation avec CVSS, VPR et EPSS : comment déployer Nessus et en faire un vrai processus de réduction du risque.
Chaque mois, des milliers de nouvelles vulnérabilités sont publiées. Les attaquants exploitent les plus critiques en quelques jours, parfois quelques heures. Savoir en permanence quelles failles touchent vos systèmes, et lesquelles corriger en premier, est devenu un fondement de la cybersécurité. Tenable Nessus, l'un des scanners de vulnérabilités les plus répandus, est un excellent outil pour cela, à condition de l'intégrer dans un vrai processus.
Quelle édition choisir ?
| Offre | Pour qui | Points clés |
|---|---|---|
| Nessus Essentials | Apprentissage, laboratoire | Gratuit, nombre d'adresses très limité |
| Nessus Professional | Consultants, petites équipes | Adresses illimitées, un utilisateur, conformité, rapports |
| Nessus Expert | Équipes sécurité | Ajoute la découverte de la surface d'attaque externe, l'analyse de l'infrastructure as code et des applications web |
| Tenable Vulnerability Management (SaaS) ou Tenable Security Center (sur site) | Entreprises | Plusieurs scanners et agents, multi-utilisateurs, tableaux de bord, suivi dans le temps |
La version actuelle est Nessus 10.12. La branche 10.12, lancée en avril 2026, a apporté une interface modernisée et la conformité FIPS 140-3 ; sa dernière mise à jour date du 22 octobre 2026.
Scan authentifié ou non authentifié
| Non authentifié | Authentifié | |
|---|---|---|
| Principe | Vue d'un attaquant sur le réseau | Connexion au système (SSH, SMB/WMI, API) |
| Détecte | Services exposés, versions annoncées, configurations faibles | Correctifs manquants, logiciels installés, configuration détaillée |
| Fiabilité | Faux positifs et faux négatifs fréquents | Résultats précis et complets |
| Usage | Périmètre externe, DMZ, audit rapide | Gestion des vulnérabilités au quotidien |
Un programme sérieux repose sur le scan authentifié. Il demande des comptes de service dédiés : un compte du domaine membre des administrateurs locaux pour Windows, un compte avec sudo restreint pour Linux, un compte en lecture pour vCenter et les équipements réseau. Ces identifiants doivent être protégés, idéalement récupérés depuis un coffre-fort de mots de passe, et leur usage surveillé.
Scanners et agents : où les placer
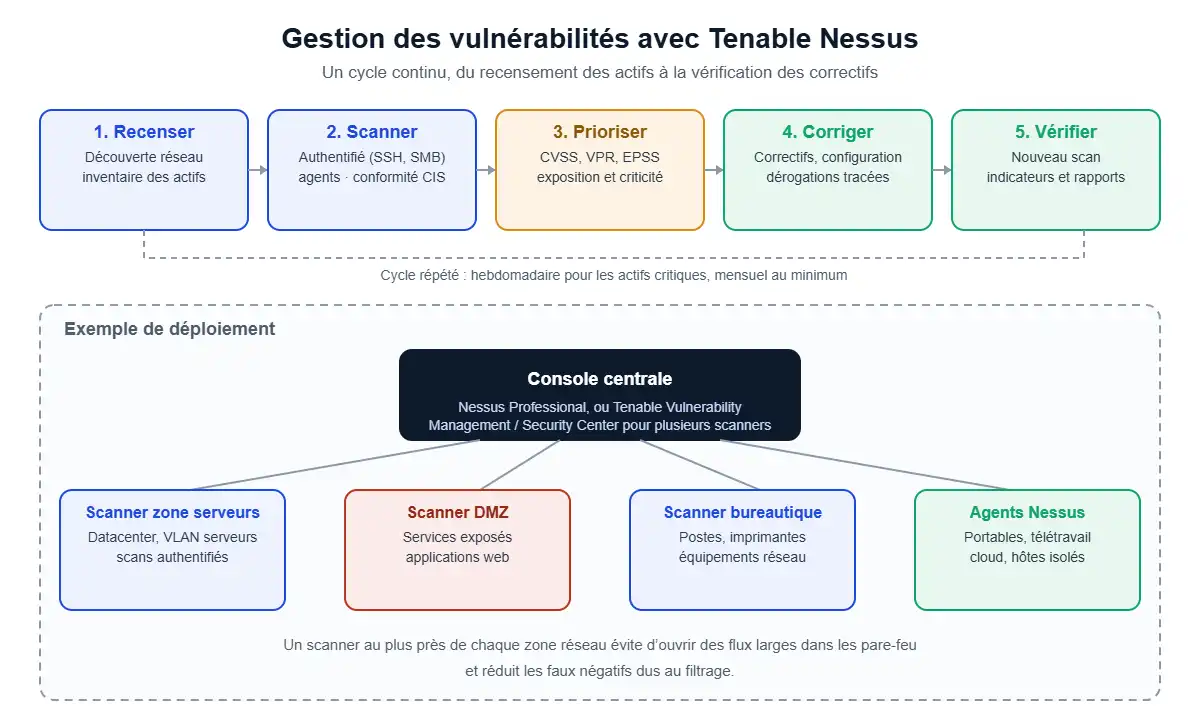
- Un scanner par zone réseau (serveurs, DMZ, bureautique, sites distants) : on évite d'ouvrir des flux larges dans les pare-feu et on n'est pas trompé par le filtrage intermédiaire.
- Des agents Nessus sur les postes nomades, les machines dans le cloud ou les hôtes difficiles à joindre : ils analysent localement et remontent les résultats, même hors du réseau de l'entreprise.
- Une console centrale pour consolider : Tenable Vulnerability Management ou Security Center dès qu'il y a plusieurs scanners.
Les types de scans utiles
- Découverte : recenser les actifs actifs du réseau, y compris ceux que personne n'avait inventoriés.
- Scan réseau de base ou audit des correctifs : le scan principal, authentifié, hebdomadaire sur les actifs critiques.
- Audits de conformité : comparer la configuration aux référentiels CIS ou DISA STIG, ou à vos propres règles de durcissement.
- Applications web : vulnérabilités applicatives courantes sur les sites exposés.
- Scans ciblés après la publication d'une faille critique, pour mesurer l'exposition en quelques heures.
Prioriser : on ne peut pas tout corriger
Un premier scan sur un parc moyen remonte souvent des milliers de vulnérabilités. Trier uniquement par score CVSS ne suffit pas : trop de failles sont notées « critiques » sans être réellement exploitées. Combinez plusieurs critères :
- CVSS : la gravité technique théorique.
- VPR (Vulnerability Priority Rating) de Tenable : une note dynamique fondée sur l'exploitation réellement observée.
- EPSS : la probabilité d'exploitation dans les 30 jours.
- Catalogue KEV de la CISA : les failles dont l'exploitation est avérée, à traiter en urgence.
- Criticité et exposition de l'actif : un serveur exposé sur Internet passe avant un poste de laboratoire isolé.
Exemple de délais de correction à formaliser dans une politique :
| Niveau | Actif exposé ou critique | Autre actif |
|---|---|---|
| Exploitée activement (KEV) | 72 heures | 7 jours |
| Critique | 7 jours | 15 jours |
| Élevée | 30 jours | 45 jours |
| Moyenne | 90 jours | Prochain cycle de maintenance |
Bonnes pratiques
- Prévenir le SOC des plages de scan et lui fournir les adresses des scanners : un scan ressemble à une reconnaissance d'attaquant.
- Ménager les équipements fragiles (automates industriels, imprimantes, anciens systèmes) : contrôles sûrs uniquement, débit limité, voire exclusion.
- Vérifier que l'authentification réussit : un scan authentifié qui échoue silencieusement donne une fausse impression de sécurité. Nessus le signale dans ses résultats ; surveillez-le.
- Tracer les dérogations : une vulnérabilité acceptée doit avoir un responsable, une justification et une date de révision.
- Intégrer les résultats au SIEM (Graylog par exemple) et à l'outil de tickets, pour corréler et suivre la correction.
- Mesurer : nombre de vulnérabilités critiques ouvertes, délai moyen de correction, couverture du parc scanné.
En résumé
Nessus détecte, mais c'est le processus qui réduit le risque : un inventaire à jour, des scans authentifiés réguliers, une priorisation fondée sur l'exploitation réelle, des délais de correction clairs et un suivi mesuré. Combiné à une bonne collecte des journaux et à un SOC, c'est l'un des leviers les plus efficaces pour éviter une compromission.
BS Core IT Consulting vous aide à déployer Tenable Nessus, à construire votre processus de gestion des vulnérabilités et à prioriser les corrections sur vos environnements VMware, Windows et Linux.