L'IA agentique : quand l'intelligence artificielle passe de la réponse à l'action
Agents IA : comment ils fonctionnent, où ils apportent de la valeur dans le SI, quels risques ils posent et comment les déployer de façon sûre et souveraine.
Depuis l'arrivée des assistants conversationnels, l'intelligence artificielle sait répondre, résumer et rédiger. Une nouvelle étape est en cours : l'IA agentique. Un agent ne se contente plus de proposer une réponse, il agit : il consulte vos outils, enchaîne plusieurs étapes, vérifie ses résultats et ajuste sa stratégie jusqu'à atteindre l'objectif fixé.
Pour une DSI, c'est une promesse forte d'automatisation, mais aussi un changement de nature : on ne donne plus seulement la parole à un modèle, on lui donne des droits. Cet article fait le point sur le fonctionnement des agents, les cas d'usage réalistes, les risques et les bonnes pratiques pour les déployer de façon maîtrisée.
Assistant, automatisation, agent : quelles différences ?
| Assistant conversationnel | Automatisation classique | Agent IA | |
|---|---|---|---|
| Point de départ | Une question | Un déclencheur prévu | Un objectif |
| Déroulement | Une réponse | Un scénario figé, étape par étape | Un plan construit et adapté en cours de route |
| Accès au SI | Aucun ou en lecture | Connecteurs fixes | Outils choisis par l'agent selon le besoin |
| Face à l'imprévu | Demande des précisions | Échoue ou s'arrête | Cherche une autre voie, ou escalade vers un humain |
L'agent combine donc la souplesse du langage naturel et la capacité d'exécution de l'automatisation. C'est ce qui le rend puissant, et c'est aussi ce qui impose une vraie gouvernance.
Anatomie d'un agent IA
Un agent repose sur cinq briques, organisées autour d'une boucle de raisonnement.
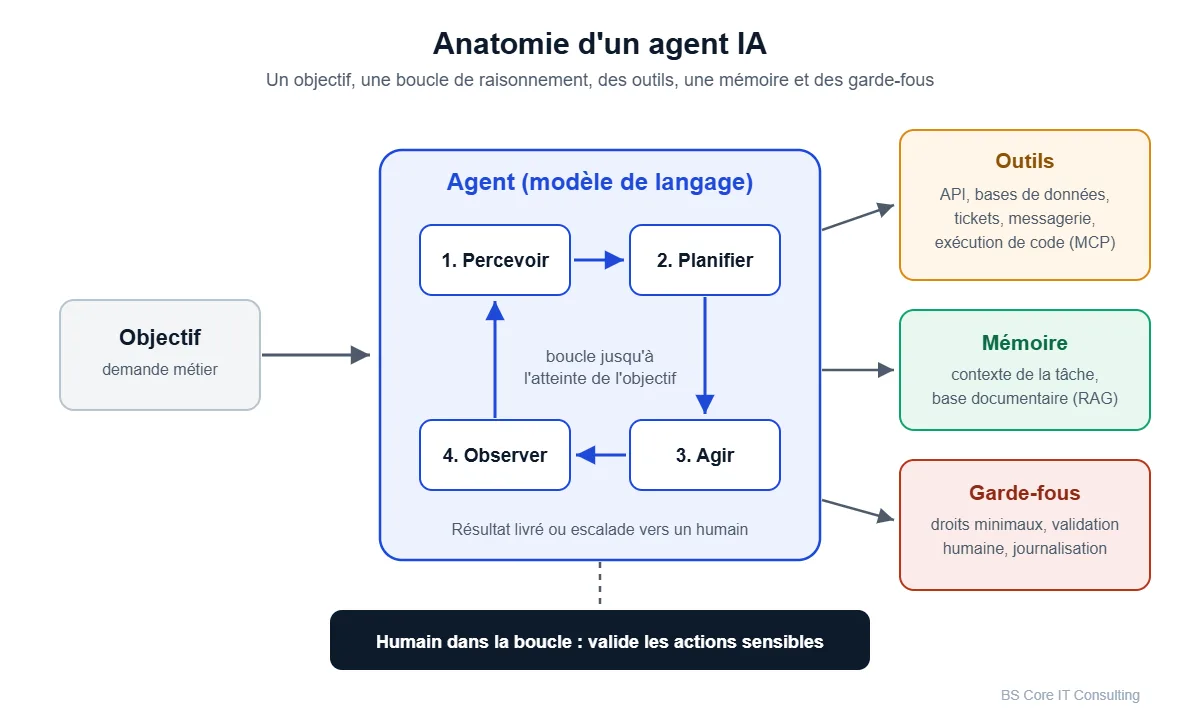
1. Un modèle de langage, le « cerveau »
Le modèle interprète l'objectif, décompose la tâche et décide de la prochaine action. Sa capacité de raisonnement et sa fiabilité dans l'appel d'outils déterminent largement la qualité de l'agent.
2. Une boucle percevoir, planifier, agir, observer
L'agent analyse la situation, choisit une action, l'exécute, observe le résultat, puis recommence. Cette boucle lui permet de corriger une erreur, de tenter une autre approche ou de s'arrêter lorsqu'il a terminé, ou lorsqu'il a besoin d'un humain.
3. Des outils
Ce sont ses « mains » : API métier, bases de données, outil de tickets, messagerie, recherche documentaire, exécution de code. Des standards ouverts comme le Model Context Protocol (MCP) simplifient le raccordement d'un agent à ces outils, en décrivant de façon uniforme ce que chaque outil sait faire.
4. Une mémoire
La mémoire de travail conserve le contexte de la tâche en cours. Une base documentaire, souvent interrogée par recherche sémantique (RAG), apporte les connaissances propres à l'entreprise : procédures, documentation technique, historique des incidents.
5. Des garde-fous
Droits minimaux, validation humaine des actions sensibles, limites de coût et de durée, journalisation de chaque action : sans ces garde-fous, un agent n'a pas sa place en production.
Les grands modèles d'architecture
- L'agent unique outillé : un seul agent dispose d'un ensemble d'outils ciblés. C'est le point de départ recommandé : simple à comprendre, à tester et à auditer.
- Planificateur et exécutants : un agent décompose la tâche et délègue chaque sous-tâche à des agents spécialisés (recherche, analyse, rédaction). Utile pour les tâches longues ou parallélisables.
- Systèmes multi-agents : plusieurs agents collaborent, éventuellement entre organisations, grâce à des protocoles d'échange entre agents comme A2A. Puissant, mais plus difficile à maîtriser et à sécuriser.
Règle d'or : commencer par la solution la plus simple qui répond au besoin. Un flux automatisé classique reste préférable quand les étapes sont toujours les mêmes ; l'agent se justifie quand la tâche demande du jugement.
Des cas d'usage concrets dans le SI
- Exploitation et support : qualifier un ticket, rassembler les journaux et métriques utiles, proposer un diagnostic et une résolution documentée à l'ingénieur de garde.
- Sécurité (SOC) : enrichir une alerte (réputation d'une adresse IP, comptes concernés, historique), rédiger une première analyse et préparer les actions de confinement, validées par un analyste.
- Infrastructure et cloud : contrôler la conformité des configurations, détecter les dérives, préparer les changements sous forme de demandes à valider.
- Gestion documentaire : répondre aux questions des équipes à partir des procédures internes, en citant les sources.
- Fonctions métier : préparer des réponses à appel d'offres, des comptes rendus, des analyses de contrats, toujours relus par un humain.
Le point commun des projets réussis : un périmètre clair, un gain mesurable et un humain qui garde la décision sur les actions engageantes.
Les risques spécifiques des agents
Donner des outils à un modèle ouvre de nouvelles surfaces d'attaque. L'OWASP les recense dans son Top 10 des applications à base de LLM ; trois risques sont particulièrement critiques pour les agents.
- Injection de prompt : un contenu lu par l'agent (page web, e-mail, document, ticket) contient des instructions cachées qui détournent son comportement. Un agent qui lit des données externes doit les traiter comme des données, jamais comme des ordres.
- Autonomie excessive : l'agent dispose de plus de droits ou de liberté que nécessaire, et une erreur de raisonnement devient une action réelle (suppression, envoi, modification de configuration).
- Fuite d'informations sensibles : données personnelles ou secrets transmis à un service externe, ou restitués à un utilisateur qui ne devrait pas y avoir accès.
S'y ajoutent des risques plus classiques mais amplifiés : erreurs factuelles présentées avec assurance, boucles qui consomment des ressources sans fin, dépendance à un fournisseur unique.
Gouvernance : les bonnes pratiques
- Moindre privilège : un compte de service dédié par agent, avec uniquement les droits nécessaires, en lecture seule par défaut.
- Humain dans la boucle : toute action irréversible ou engageante (supprimer, envoyer, payer, modifier la production) est soumise à validation.
- Isolation : exécution du code et des outils dans un environnement cloisonné, avec des flux réseau limités à une liste autorisée.
- Traçabilité : journalisation de chaque décision, appel d'outil et résultat, centralisée dans votre plateforme de logs et votre SIEM.
- Limites : plafonds de durée, de nombre d'actions et de coût par tâche ; arrêt automatique en cas d'anomalie.
- Évaluation continue : jeux de tests représentatifs, rejoués à chaque changement de modèle, d'outil ou de consignes.
- Gestion des secrets : les identifiants restent dans un coffre et ne transitent jamais par le contexte du modèle.
IA agentique et souveraineté des données
Un agent manipule par nature des données internes : tickets, journaux, documents, parfois des données personnelles. Au Maroc, ces traitements relèvent de la loi 09-08 et du contrôle de la CNDP ; dans tous les cas, ils engagent la responsabilité de l'entreprise.
Plusieurs options permettent de garder la maîtrise :
- Modèles hébergés localement, sur vos serveurs ou dans un cloud de confiance, pour les cas d'usage les plus sensibles. Les modèles ouverts récents offrent désormais de bonnes performances sur les tâches ciblées.
- Architecture hybride : données et outils restent dans votre SI, seul le raisonnement est délégué à un modèle externe, après filtrage et pseudonymisation.
- Contrats et localisation : pour les services externes, vérifier la localisation des traitements, la non-réutilisation des données et les engagements de sécurité.
Par où commencer ?
- Choisir un cas d'usage à forte valeur et faible risque, par exemple la préparation du diagnostic d'incidents en lecture seule.
- Cartographier les outils et les données nécessaires, et les droits strictement requis.
- Construire un prototype avec un agent unique, des outils en lecture seule et une validation humaine systématique.
- Mesurer : temps gagné, taux de réponses correctes, erreurs évitées, coût par tâche.
- Industrialiser : supervision, journalisation, tests de non-régression, procédure d'arrêt d'urgence.
- Élargir progressivement le périmètre et l'autonomie, à mesure que la confiance s'installe.
En résumé
L'IA agentique fait passer l'intelligence artificielle de la réponse à l'action. Bien employée, elle décharge les équipes des tâches répétitives d'analyse et de préparation, et accélère la résolution des incidents. Mais un agent est un nouvel acteur du système d'information : il doit être traité comme tel, avec des droits limités, une traçabilité complète et un humain qui garde la main sur les décisions importantes.
Vous envisagez un premier agent, ou souhaitez déployer une IA souveraine hébergée dans votre infrastructure ? BS Core IT Consulting vous accompagne, du choix du cas d'usage à la mise en production sécurisée, et forme vos équipes.